Domain nützliches-gerät.de kaufen?
Wir ziehen mit dem Projekt
nützliches-gerät.de um.
Sind Sie am Kauf der Domain
nützliches-gerät.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain nützliches-gerät.de kaufen?
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **

Ähnliche Suchbegriffe für Ransomware
Top-Angebote
Produkte zum Begriff Ransomware:
-
Rückenstrecker GerätRückenstrecker Gerät für Hyperextension Beim Krafttraining ist es ausgesprochen ratsam, alle K”rperpartien gleichm„áig zu belasten. Die Muskulatur des unteren Rckens trainierst Du effektiv mit dem Rckenstrecker Ger„t fr Hyperextension. Wie trainiere ich mit dem Rckenstrecker Ger„t? Lege Dich mit dem Bauch auf die obere Polsterablage und fixiere Deine Fáe an den schaumstoffgepolsterten Rollen im unteren Bereich des Trainingsger„tes. Seine Polsterablage l„sst sich mit wenigen Handgriffen auf Deine K”rpergr”áe einstellen. Die Rumpfbeugen in schr„ger Position kr„ftigen genau den Bereich um die Lendenwirbels„ule herum. Bei einer Drehung um 180 Grad ist es auáerdem m”glich, die seitliche Muskulatur zu trainieren und zu dehnen. Mit den šbungen sorgst Du fr eine gesunde K”rperhaltung und fr mehr Kraft bei anderen Bewegungen. Die Muskeln im Rcken sind wichtig, um Deine Wirbels„ule zu sttzen und jederzeit das Gleichgewicht zu behalten. Du kannst ohne Gewichte trainieren oder Dich bei entsprechendem Leistungslevel mit Hantelscheiben oder Kurzhanteln zus„tzlich belasten. Das Rckenstrecker Ger„t kann bis zu einer K”rpergr”áe von 185 cm verwendet werden. Seine maximale Belastbarkeit liegt bei 120 kg. Die Abmessungen betragen: 128 x 56 x 78-86 cm (L„nge x Breite x H”he). Das Ger„t wird in Einzelteilen mit einer gut verst„ndlichen Aufbauanleitung geliefert. Highlights des Rckenstrecker Ger„t auf einen Blick: Effektives Trainingsger„t zur Kr„ftigung der Bauch- und Rckenmuskulatur Gepolsterte Fuásttzenhalterung fr ein angenehmes Trainingskomfort 5-fach verstellbare Polsterablage mit hohem Komfort dank Kunstlederbezug 2-fach h”henverstellbare Beinfixierung Max. Belastbarkeit: 120 kg Maáe: 128 x 56 x 78-86 cm (L„nge x Breite x H”he) Dank mitgelieferter Aufbauanleitung und Montagezubeh”r schnell und einfach aufgebaut 45ø Einstellwinkel zur effektiven St„rkung69,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Prym Loom GerätPrym Loom Gerät, zum Herstellen von Rosetten aus Garn und Bändern, Größe: 12 x 12 cm, Inhalt: Loom, 55 Stifte, Packung mit genauer Gebrauchsanleitung. Material: Kunststoff.Mit dem Prym Loom Gerät lassen sich minutenschnell wunderschöne Blüten aus Garn und Bändern herstellen. Auch dekorative Quasten bzw. Troddeln fertigen Sie damit ruckzuck an. Die Wickeltechnik ist ganz einfach und wird in der Anleitung genauestens erklärt. Basteln Sie aus den Rosetten tolle Broschen, mit denen Sie schlichte Kleidung wirkungsvoll aufpeppen, oder nähen Sie die Blüten auf Kissen, Taschen oder Körbchen auf. Das Prym Loom Gerät ist auch zur Verwertung von Garn- oder Bänderresten optimal!Blütenvariation 1 für Prym Loom.Blütenvariation 2 für Prym Loom.Blütenvariation 3 für Prym Loom.14,50 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Firus, Christian: Wenn die Welt aus den Fugen gerätWenn die Welt aus den Fugen gerät , Vom Umgang mit Angst in unsicheren Zeiten , Sport-Kolbenringe > Chiptuning & Motortuning , Erscheinungsjahr: 20230306, Produktform: Leinen, Autoren: Firus, Christian, Seitenzahl/Blattzahl: 206, Keyword: Alltagsängste; Angst; Angstbewältigung; Hoffnung; Krisen; Krisenbewältigung; Mut; inneren Halt finden, Fachschema: Angst / Ratgeber~Angst / Phobie~Phobie~Hilfe / Lebenshilfe~Lebenshilfe, Fachkategorie: Ratgeber, Sachbuch: Psychologie, Warengruppe: TB/Ratgeber Lebensführung allgemein, Fachkategorie: Umgang mit Angst und Phobien, Thema: Orientieren, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Patmos-Verlag, Verlag: Patmos-Verlag, Verlag: Patmos Verlag, Länge: 195, Breite: 124, Höhe: 22, Gewicht: 278, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0020, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Lagerartikel, Unterkatalog: Taschenbuch,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Morgan, J. O.: Der ApparatDer Apparat , "Eine Dystopie über eine KI. Die gar nicht einmal so unrealistische Vision einer möglichen Zukunft?" WDR , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20230613, Produktform: Leinen, Autoren: Morgan, J. O., Übersetzung: Schönherr, Jan, Seitenzahl/Blattzahl: 240, Keyword: Alternate History; Alternative Geschichte; Alternativweltgeschichte; Dystopische Literatur; Gefahren der Technik; Generationsroman; George Orwell; Gesellschafsroman; Gesellschaftspolitischer Roman; Internetzeitalter; Kommunikation; Orwell Price for political fiction; Paralleluniversum; Philosophie; Retro-Science Fiction; Roman; Sci-Fi; Science Fiction; Technikeinfluss; Technologie; Teleportation; Uchronie; Utopie; literarischer Roman; menschliche Beziehungen; schottischer Roman; was wäre wenn buch, Fachkategorie: Science-Fiction~Narrative theme: Love and relationships~Belletristik: Themen, Stoffe, Motive: Soziales~Alternativweltgeschichten, Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Moderne und zeitgenössische Belletristik, Thema: Auseinandersetzen, Text Sprache: ger, Originalsprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Rowohlt Verlag GmbH, Verlag: Rowohlt Verlag GmbH, Verlag: Rowohlt, Länge: 207, Breite: 132, Höhe: 27, Gewicht: 352, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, eBook EAN: 9783644013698, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0300, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Wie heißt das Gerät/Instrument?
Um deine Frage zu beantworten, bräuchte ich mehr Informationen. Welches Gerät oder Instrument meinst du? **


Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
Top-Angebote
Produkte zum Begriff Ransomware:
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
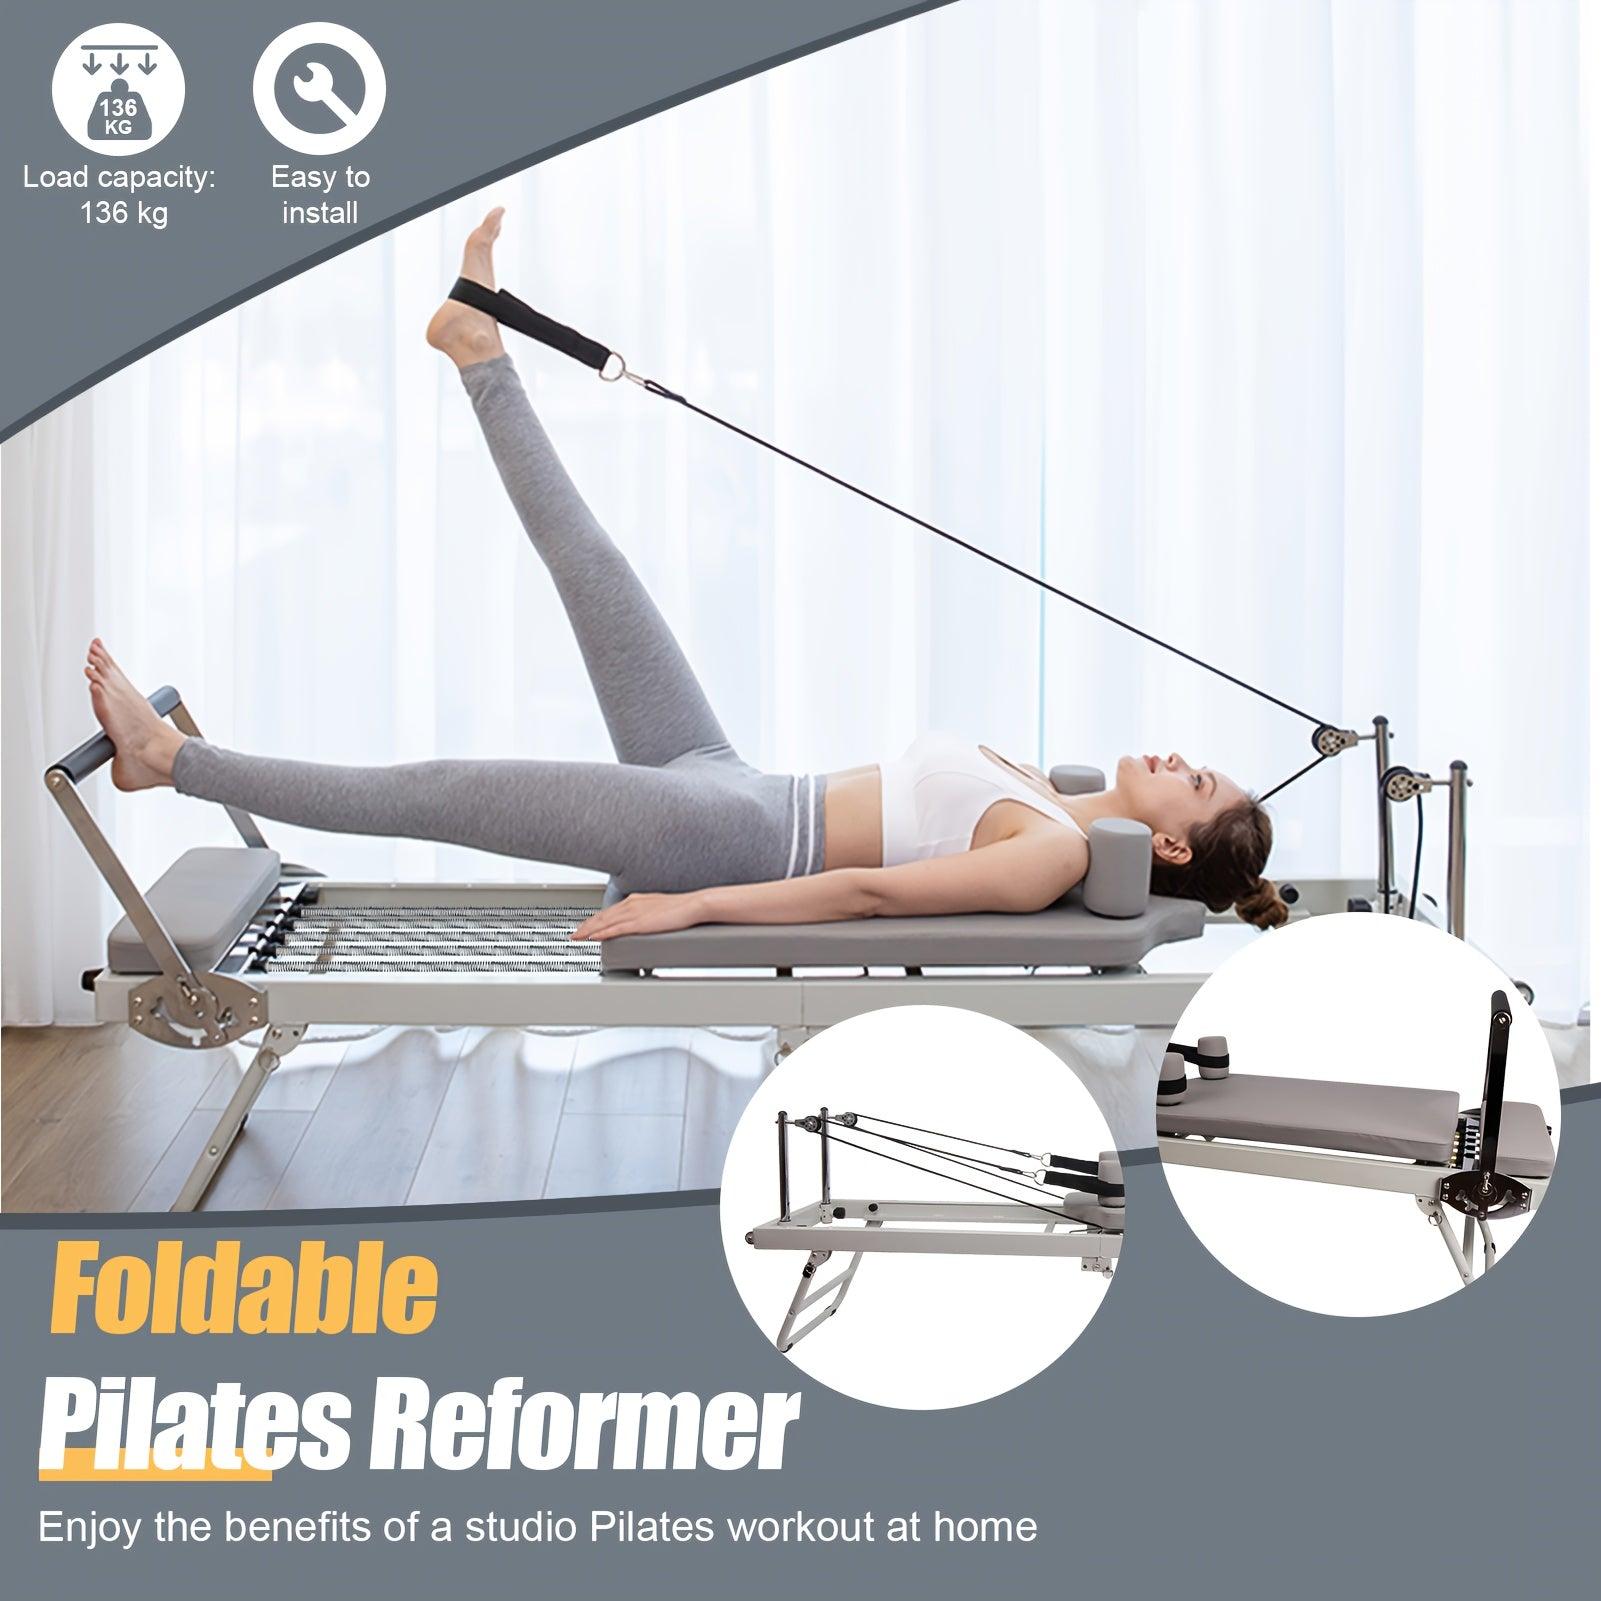
Pilates-Gerät - Pilates-Reformer - Pilates-Maschine - Fitnessgerät - Core-Trainer - Klappbar und kompaktEntdecken Sie das ultimative Pilates-Erlebnis in Ihrem Zuhause. Vorteile dieses Pilates-Reformers: Vielseitiges Training: Mit 5 verstellbaren Metallfedern können Sie gezielt Bauch-, Gesäß- und Armmuskulatur trainieren. So trainieren Sie Ihren ganzen Körper in einem Workout. Langlebig und stabil: Dank des robusten Stahlrahmens kann dieser Reformer bis zu 136 kg tragen. Dies sorgt für ein stabiles und sicheres Training, auch bei intensiver Nutzung. Leise und komfortabel: Die hochwertigen Rollen und Federn sorgen für geräuscharme Bewegungen. Das atmungsaktive synthetische Polster bietet Ihnen optimalen Halt während jeder Übung. Einfach zu verstauen: Dieser Reformer ist zusammenklappbar und kompakt, sodass Sie ihn einfach in kleinen Räumen verstauen können. Ideal, wenn Sie nicht viel Platz haben. Individuell anpassbar: Die Armlehnen sind in vier Positionen verstellbar (150°, 120°, 90° und 16°), sodass Sie die Position genau an Ihren Körper und Ihren Trainingsstil anpassen können. Praktisch769,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Rückenstrecker GerätRückenstrecker Gerät für Hyperextension Beim Krafttraining ist es ausgesprochen ratsam, alle K”rperpartien gleichm„áig zu belasten. Die Muskulatur des unteren Rckens trainierst Du effektiv mit dem Rckenstrecker Ger„t fr Hyperextension. Wie trainiere ich mit dem Rckenstrecker Ger„t? Lege Dich mit dem Bauch auf die obere Polsterablage und fixiere Deine Fáe an den schaumstoffgepolsterten Rollen im unteren Bereich des Trainingsger„tes. Seine Polsterablage l„sst sich mit wenigen Handgriffen auf Deine K”rpergr”áe einstellen. Die Rumpfbeugen in schr„ger Position kr„ftigen genau den Bereich um die Lendenwirbels„ule herum. Bei einer Drehung um 180 Grad ist es auáerdem m”glich, die seitliche Muskulatur zu trainieren und zu dehnen. Mit den šbungen sorgst Du fr eine gesunde K”rperhaltung und fr mehr Kraft bei anderen Bewegungen. Die Muskeln im Rcken sind wichtig, um Deine Wirbels„ule zu sttzen und jederzeit das Gleichgewicht zu behalten. Du kannst ohne Gewichte trainieren oder Dich bei entsprechendem Leistungslevel mit Hantelscheiben oder Kurzhanteln zus„tzlich belasten. Das Rckenstrecker Ger„t kann bis zu einer K”rpergr”áe von 185 cm verwendet werden. Seine maximale Belastbarkeit liegt bei 120 kg. Die Abmessungen betragen: 128 x 56 x 78-86 cm (L„nge x Breite x H”he). Das Ger„t wird in Einzelteilen mit einer gut verst„ndlichen Aufbauanleitung geliefert. Highlights des Rckenstrecker Ger„t auf einen Blick: Effektives Trainingsger„t zur Kr„ftigung der Bauch- und Rckenmuskulatur Gepolsterte Fuásttzenhalterung fr ein angenehmes Trainingskomfort 5-fach verstellbare Polsterablage mit hohem Komfort dank Kunstlederbezug 2-fach h”henverstellbare Beinfixierung Max. Belastbarkeit: 120 kg Maáe: 128 x 56 x 78-86 cm (L„nge x Breite x H”he) Dank mitgelieferter Aufbauanleitung und Montagezubeh”r schnell und einfach aufgebaut 45ø Einstellwinkel zur effektiven St„rkung69,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Prym Loom GerätPrym Loom Gerät, zum Herstellen von Rosetten aus Garn und Bändern, Größe: 12 x 12 cm, Inhalt: Loom, 55 Stifte, Packung mit genauer Gebrauchsanleitung. Material: Kunststoff.Mit dem Prym Loom Gerät lassen sich minutenschnell wunderschöne Blüten aus Garn und Bändern herstellen. Auch dekorative Quasten bzw. Troddeln fertigen Sie damit ruckzuck an. Die Wickeltechnik ist ganz einfach und wird in der Anleitung genauestens erklärt. Basteln Sie aus den Rosetten tolle Broschen, mit denen Sie schlichte Kleidung wirkungsvoll aufpeppen, oder nähen Sie die Blüten auf Kissen, Taschen oder Körbchen auf. Das Prym Loom Gerät ist auch zur Verwertung von Garn- oder Bänderresten optimal!Blütenvariation 1 für Prym Loom.Blütenvariation 2 für Prym Loom.Blütenvariation 3 für Prym Loom.14,50 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
-
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
Ähnliche Suchbegriffe für Ransomware
-
Firus, Christian: Wenn die Welt aus den Fugen gerätWenn die Welt aus den Fugen gerät , Vom Umgang mit Angst in unsicheren Zeiten , Sport-Kolbenringe > Chiptuning & Motortuning , Erscheinungsjahr: 20230306, Produktform: Leinen, Autoren: Firus, Christian, Seitenzahl/Blattzahl: 206, Keyword: Alltagsängste; Angst; Angstbewältigung; Hoffnung; Krisen; Krisenbewältigung; Mut; inneren Halt finden, Fachschema: Angst / Ratgeber~Angst / Phobie~Phobie~Hilfe / Lebenshilfe~Lebenshilfe, Fachkategorie: Ratgeber, Sachbuch: Psychologie, Warengruppe: TB/Ratgeber Lebensführung allgemein, Fachkategorie: Umgang mit Angst und Phobien, Thema: Orientieren, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Patmos-Verlag, Verlag: Patmos-Verlag, Verlag: Patmos Verlag, Länge: 195, Breite: 124, Höhe: 22, Gewicht: 278, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0020, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Lagerartikel, Unterkatalog: Taschenbuch,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Morgan, J. O.: Der ApparatDer Apparat , "Eine Dystopie über eine KI. Die gar nicht einmal so unrealistische Vision einer möglichen Zukunft?" WDR , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20230613, Produktform: Leinen, Autoren: Morgan, J. O., Übersetzung: Schönherr, Jan, Seitenzahl/Blattzahl: 240, Keyword: Alternate History; Alternative Geschichte; Alternativweltgeschichte; Dystopische Literatur; Gefahren der Technik; Generationsroman; George Orwell; Gesellschafsroman; Gesellschaftspolitischer Roman; Internetzeitalter; Kommunikation; Orwell Price for political fiction; Paralleluniversum; Philosophie; Retro-Science Fiction; Roman; Sci-Fi; Science Fiction; Technikeinfluss; Technologie; Teleportation; Uchronie; Utopie; literarischer Roman; menschliche Beziehungen; schottischer Roman; was wäre wenn buch, Fachkategorie: Science-Fiction~Narrative theme: Love and relationships~Belletristik: Themen, Stoffe, Motive: Soziales~Alternativweltgeschichten, Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Moderne und zeitgenössische Belletristik, Thema: Auseinandersetzen, Text Sprache: ger, Originalsprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Rowohlt Verlag GmbH, Verlag: Rowohlt Verlag GmbH, Verlag: Rowohlt, Länge: 207, Breite: 132, Höhe: 27, Gewicht: 352, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, eBook EAN: 9783644013698, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0300, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Wie heißt das Gerät/Instrument?
Um deine Frage zu beantworten, bräuchte ich mehr Informationen. Welches Gerät oder Instrument meinst du? **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
-
Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.